蓝色科技感 互联网信息服务单位信息安全培训
引言:数字时代的生命线
在蓝色科技感笼罩的互联网时代,信息已成为企事业单位的核心资产。互联网信息服务作为连接用户与世界的桥梁,其安全性直接关系到业务连续性、用户信任乃至国家安全。本次培训旨在为企事业单位员工提供全面的信息安全意识与技能,共同构筑坚不可摧的数字防线。
第一部分:互联网信息服务面临的安全挑战
互联网信息服务单位承载着海量数据的流转与存储,面临的安全威胁日益复杂:
- 黑客攻击:APT攻击、DDoS、Web漏洞利用等持续演变。
- 数据泄露:内部疏忽或恶意泄露导致敏感信息外流。
- 勒索软件:加密文件索要赎金,使业务陷入瘫痪。
- 供应链风险:第三方组件或服务成为攻击跳板。
- 合规压力:《网络安全法》、《数据安全法》、《个人信息保护法》等法规要求日趋严格。
本部分将通过真实案例揭示安全事件的严重后果,强化风险意识。
第二部分:信息安全核心三要素与防护策略
信息安全的核心在于CIA三元组:机密性(Confidentiality)、完整性(Integrity)、可用性(Availability)。针对互联网信息服务,需采取纵深防御策略。
1. 网络安全
- 部署防火墙、入侵检测/防御系统(IDS/IPS)、VPN加密通道。
- 网络隔离与访问控制,最小权限原则。
- 定期漏洞扫描与渗透测试。
2. 主机与终端安全
- 安装防病毒软件,及时更新补丁。
- 强化操作系统与中间件配置,关闭非必要端口。
- 使用终端检测与响应(EDR)工具。
3. 应用安全
- 安全开发生命周期(SDLC),代码审计与WAF防护。
- 防范SQL注入、XSS、CSRF等OWASP Top 10威胁。
- API安全与身份认证。
4. 数据安全
- 数据分类分级,加密存储与传输(如TLS/SSL)。
- 数据防泄漏(DLP)与备份恢复策略。
- 隐私保护与脱敏处理。
蓝色科技感视觉提示:采用全息头像和动态防火墙演示,使抽象威胁可视化。
第三部分:管理制度与人员安全
技术是基础,管理是保障,人员是关键。
安全管理制度
- 建立信息安全管理体系(ISMS),遵循ISO 27001。
- 制定应急预案,定期演练。
- 安全事件报告与响应流程。
人员安全
- 背景审查与保密协议。
- 定期安全培训与钓鱼邮件演练。
- 离职流程中的权限回收。
第四部分:合规要求与法律责任
互联网信息服务单位须遵守多项法律法规:
| 法规 | 核心要求 |
|------|----------|
| 网络安全法 | 等级保护、日志留存、事件报告 |
| 数据安全法 | 数据分类分级、风险评估 |
| 个人信息保护法 | 告知同意、最小必要、跨境限制 |
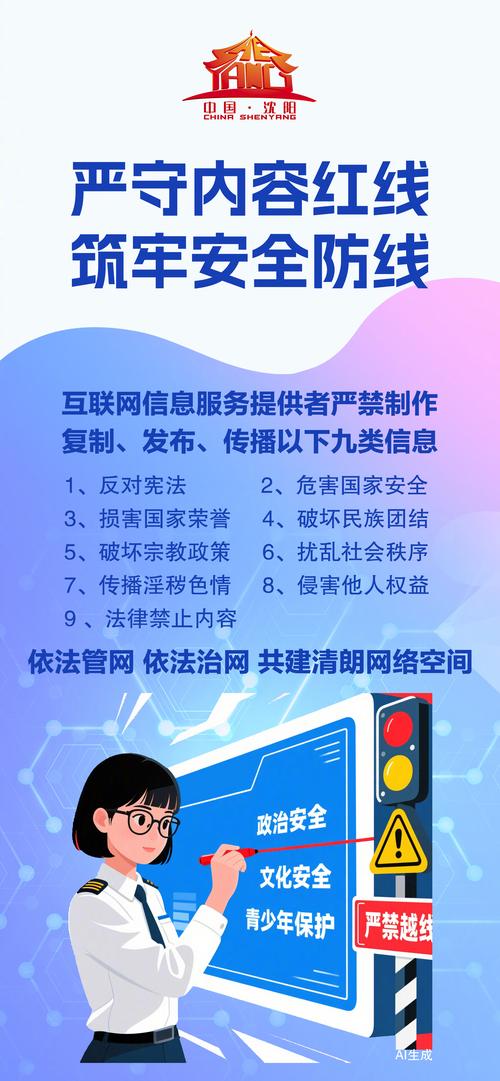
违反法规可能导致巨额罚款、吊销执照和刑事责任。
第五部分:员工安全行为指南
每位员工都是安全链条上的重要一环:
- 使用强密码并定期更换,启用多因素认证(MFA)。
- 警惕钓鱼邮件与社交工程,勿随意点击链接或附件。
- 保护工作设备,离开时锁屏。
- 谨慎使用移动存储和公共Wi-Fi。
- 及时报告安全事件与可疑行为。
安全同行,共筑未来
信息安全是一场无终点的旅程。让我们在蓝色科技的护航下,以意识为盾,以技术为剑,共同守护企事业单位的数字未来。
---
培训课件配套PPT获取请联系信息安全部门。
如若转载,请注明出处:http://www.668dianwan.com/product/42.html
更新时间:2026-10-22 15:15:14